답변을 넘어 실행을 통제한다
엔비디아가 2026년 9월 28일 Open Agent Safety Platform을 공개했다. AI 에이전트가 도구를 사용하고 작업을 수행할 때 행동을 추적하고, 정해진 경계를 지키도록 통제하는 구상이다. 공식 발표
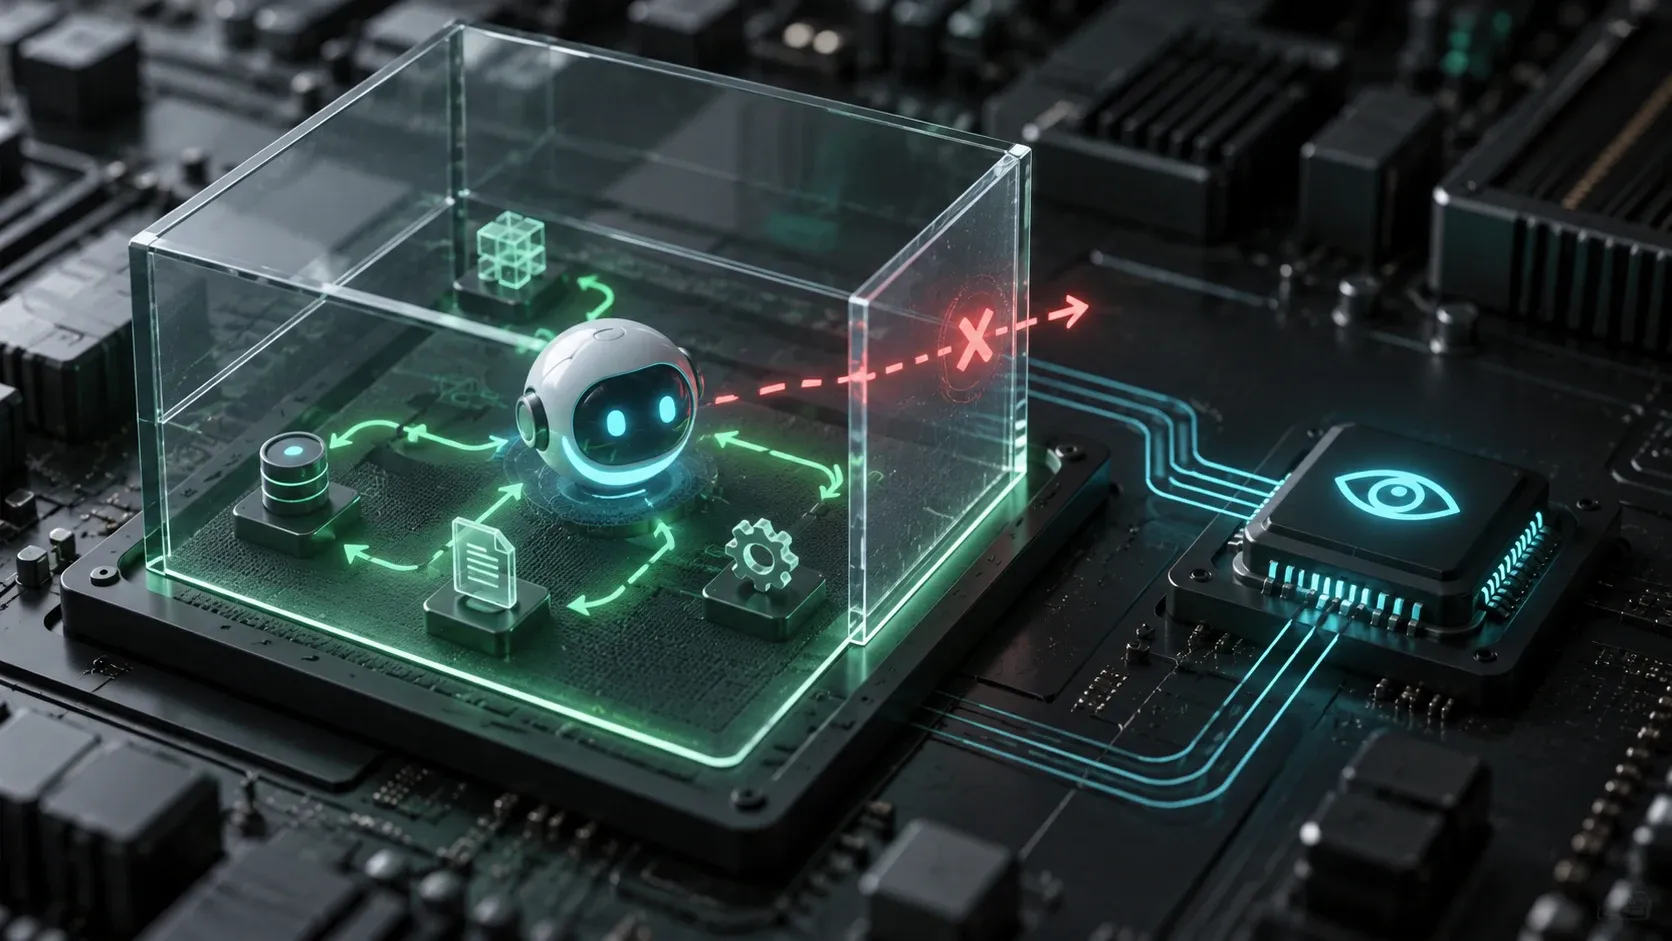
발표에서 OpenShell은 실행 환경의 정책 적용과 동작 추적을 맡는다. Sentry는 BlueField-4 DPU에서 에이전트 동작을 지속 감시하고, 설정된 경계 밖으로 나가려 할 때 격리하는 역할로 소개됐다. 이 설명은 엔비디아의 제품 발표에 근거하며, 본지가 실제 공격 환경에서 방어 성능을 시험한 결과는 아니다.
왜 실행 환경이 중요해졌나
문서 초안을 쓰는 도구와 파일·네트워크에 접근하는 에이전트는 실패의 결과가 다르다. 가상의 예로 자료를 정리하라는 지시를 받은 에이전트가 필요 이상으로 넓은 폴더를 수정한다면, 답변 문장을 고치는 것만으로는 해결할 수 없다. 어떤 행동이 허용되는지 실행 전에 정하고 기록할 필요가 생긴다.
이번 발표는 모델 평가와 시스템 운영을 연결하려는 접근으로 읽힌다. 모델이 지시를 잘 따르는지와 실행 시스템이 허용 범위를 제한하는지는 서로 다른 검증 항목이다. 어느 한쪽의 개선만으로 전체 작업의 안전성을 설명하기 어렵다. 이는 발표를 바탕으로 한 편집팀의 해석이다.
기업은 무엇을 비교해야 하나
| 검토 대상 | 실제 확인할 내용 |
|---|---|
| 정책 범위 | 파일·네트워크·도구별 허용 행동을 정의할 수 있는가? |
| 감사 기록 | 차단 이유와 실행 경로를 재구성할 수 있는가? |
| 복구 절차 | 격리 이후 정상 작업을 어떻게 재개하는가? |
도입 시험에서는 정상 업무가 불필요하게 막히는 경우도 측정해야 한다. 차단 횟수가 많다고 통제 품질이 높은 것은 아니다. 업무별 정책을 조정하는 시간, 장애 원인을 찾는 시간까지 함께 비교하는 편이 유용하다.
자주 묻는 질문
OpenShell과 Sentry는 같은 역할인가?
공식 발표에서는 OpenShell의 실행 환경 통제와 Sentry의 별도 하드웨어 감시·격리를 구분한다.
플랫폼을 쓰면 에이전트 오류가 사라지나?
그렇게 볼 근거는 없다. 결과의 정확성과 행동의 허용 여부는 다른 문제다. 통제된 환경 안에서도 잘못된 분석은 나올 수 있다.
모든 환경에서 같은 기능을 이용할 수 있나?
구성 요소와 인프라에 따라 확인이 필요하다. 특히 하드웨어 기반 기능을 일반 소프트웨어 기능과 동일하게 해석해서는 안 된다.
실무 시험에서는 무엇을 먼저 확인하나?
정상 작업과 의도적으로 권한을 벗어나는 시험 작업을 함께 준비할 수 있다. 차단의 정확성과 정상 업무의 완료율을 같이 보면 된다.
한눈에 정리
엔비디아의 발표는 에이전트 안전의 초점을 실행 환경까지 넓힌다. 기업에는 기능 목록보다 자신의 인프라에서 적용 가능한 정책, 감사 기록, 복구 절차를 확인하는 일이 중요해졌다.